← Блог
DKIM-селекторы: как не потерять подпись при смене сервера
Селекторы — единственный способ сохранить репутацию при переносе почты. Объясняем механику и показываем, как их держать под контролем.
Селекторы — единственный способ сохранить репутацию при переносе почты. Объясняем механику и показываем, как их держать под контролем.
DKIM — криптографическая подпись письма. Почтовый сервер подписывает каждое письмо закрытым ключом, а получатель проверяет подпись открытым ключом, опубликованным в DNS. Пока подпись совпадает — письмо не изменено, и доверие к домену растёт. Всё просто, но есть один нюанс: подписей может быть несколько, и у каждой — своё имя.
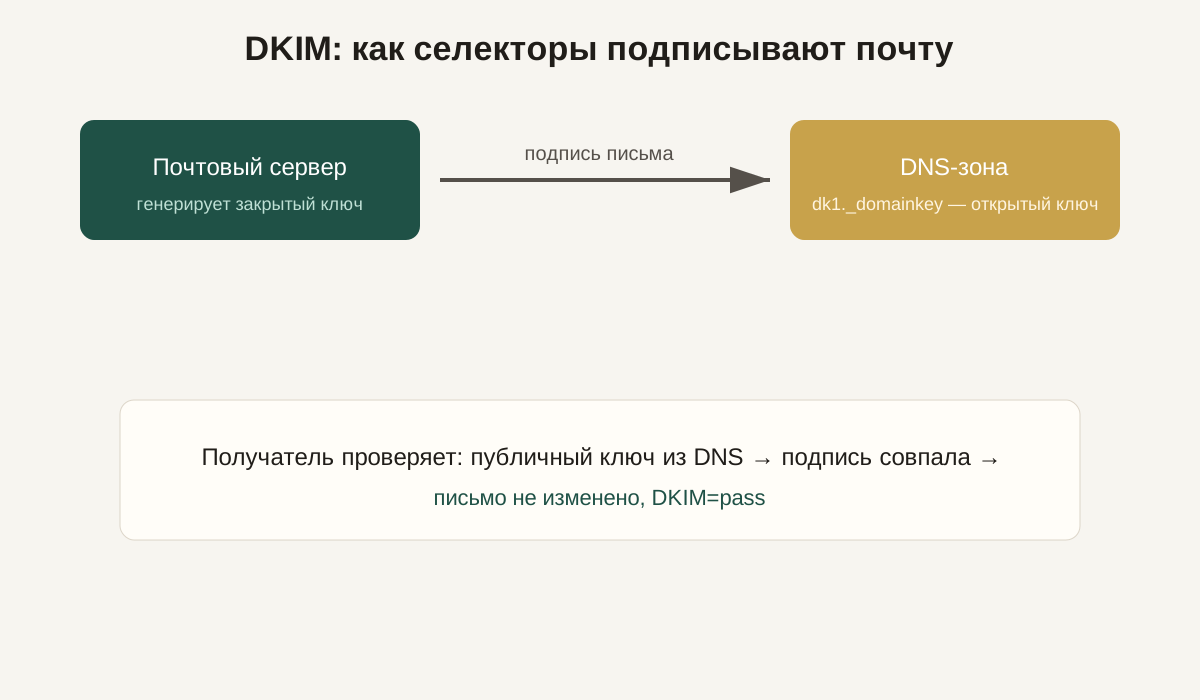
Это имя называется селектором. Например, `dk1._domainkey.example.com` — записи с таким именем хранят открытый ключ. Сервер подписывает письмо и указывает в заголовке `d=example.com; s=dk1`. Получатель идёт в DNS именно за `dk1`, а не за «каким-нибудь» ключом. Поэтому несколько селекторов — это не хаос, а разные каналы домена.
Практический кейс: у вас два потока — операционная почта и маркетинговые рассылки. Если подписать оба одним селектором, одна плохая кампания может ударить по всей репутации. Два селектора — две независимые ветки доверия: маркетинговый поток сжег свой селектор — операционные письма продолжают доставляться.
Смена сервера — второй кейс. Вы переносите отправку с одного хоста на другой. Закрытый ключ остаётся на старом сервере, а DNS-запись с открытым ключом — на месте. Письма с нового сервера без закрытого ключа подписать нельзя: получатель найдёт запись, проверит подпись — не совпадёт, и письмо уйдёт в спам. Решение одно: создать новый селектор для нового сервера или перенести закрытый ключ.
Отсюда правило: каждый новый сервер почты получает собственный селектор. Старые — можно удалять только после того, как весь поток переехал и вы убедились, что 7 дней доставляемость не просела.
Как выглядит правильная пара? В DNS — `dknew._domainkey.example.com. IN TXT "v=DKIM1; k=rsa; p=MIGfMA0..."`. В конфиге сендера — заголовок `DKIM-Signature: d=example.com; s=dknew`. Если селектор лежит в DNS-панели (у нас — в DNS-платформе), то настройка занимает 10 минут, а не день поисков по регистратору.
И последнее: следите за сроком жизни ключей. Большинство провайдеров рекомендуют ротацию раз в полгода-год. В дашборде удобно держать таблицу селекторов с датой выпуска — чтобы не вспомнить о DKIM в момент, когда домен уже в спаме.
Итог: селекторы — это не мелочь, а страховка репутации. Держите их в одном месте, ведите историю и ротируйте спокойно: наша DNS-платформа делает это с контролем s= в каждом письме.
DNS-платформа — в демо без регистрации. Логин guest / guest, данные вымышленные.
Ответим через форму поддержки — разберём нагрузку, покажем живое демо, посчитаем инстансы.